
LGPD na Folha PJ exige rigor das empresas em dados e acessos
A remuneração de prestadores PJ é a única da empresa que ainda circula em planilha, e-mail e mensagem. Com a Autoridade Nacional de Proteção de Dados transformada em agência reguladora em 2026, o financeiro passou a perguntar quem vê o valor de ca...
Numa empresa de porte médio, a folha dos empregados mora num sistema com senha, perfil e registro de acesso. A folha dos prestadores pessoa jurídica (PJ), na maioria dos casos, mora numa planilha que passa de mão em mão: sai do departamento pessoal por e-mail, chega ao gestor por mensagem e volta ao financeiro com uma coluna a mais. A pergunta que o financeiro começou a fazer em 2026 é simples e a maioria das operações não responde: quem vê quanto cada prestador recebe?
A pergunta ganhou peso com a mudança do regulador. A Lei nº 15.352, de 25 de fevereiro de 2026, transformou a Autoridade Nacional de Proteção de Dados (ANPD) em agência reguladora, com autonomia administrativa e financeira e 200 cargos de especialista em regulação criados por lei. Em junho, a agência abriu 19 processos administrativos sancionadores no mês, o maior volume da sua história, segundo levantamento da imprensa especializada, e incluiu o uso de inteligência artificial e outras tecnologias emergentes entre as prioridades de fiscalização do biênio 2026-2027.
O ponto que a maioria das empresas não enxerga é que a Lei Geral de Proteção de Dados (LGPD) alcança a folha de prestadores PJ pelo dado pessoal que viaja com cada contrato: o CPF do sócio, os dados bancários de pessoa física e, nas empresas unipessoais, a remuneração que identifica uma pessoa determinada. A empresa contratante é controladora desses dados, com as mesmas obrigações de segurança, acesso e registro que já aplica aos dados de empregados. O histórico de multas ao setor privado ainda é curto, e a primeira, aplicada em 2023, foi de R$ 14.400. O risco que cresce não é o valor da multa, e sim a exigência de demonstrar controle sobre um dado que hoje circula sem dono.
A planilha compartilhada falha em três pontos que um controle de acesso resolve. Primeiro, expõe o valor individual a quem não precisa vê-lo: o arquivo que vai ao gestor para conferir a entrega carrega a remuneração de todos os prestadores da área. Segundo, aceita alteração sem rastro: um valor muda entre o fechamento e o pagamento e ninguém sabe quem mudou, quando ou por quê. Terceiro, não separa funções: quem monta a folha, quem aprova a entrega e quem paga costumam ser a mesma pessoa, com o mesmo arquivo aberto.
A distância entre esse cenário e uma folha controlada é medida. Segundo levantamento da Managefy com 115 empresas que gerenciam 25 ou mais prestadores PJ, 7 em cada 10 ainda rodam a operação de prestadores em planilha e e-mail, e 73% relataram ao menos uma inconsistência grave em nota fiscal no último ano. Planilha não guarda quem alterou o quê, e é o histórico que o financeiro passou a pedir.
O que o financeiro exige, quando faz a pergunta, cabe em quatro condições. Primeira: acesso por perfil, em que cada papel vê só o que o trabalho dele exige. Segunda: registro de quem viu e quem alterou cada valor, com data. Terceira: fechamento tratado como dado aprovado, sem alteração de valores até a data de pagamento sem novo registro. Quarta: separação entre quem monta a folha, quem aprova a entrega e quem paga. As quatro valem para qualquer sistema de folha PJ, interno ou contratado.
Para Fábio Rodrigues, fundador da Managefy, plataforma de gestão de prestadores PJ, a folha de prestadores é o ponto cego da proteção de dados nas empresas. "O dado do funcionário mora num sistema com controle de acesso. O do prestador circula solto, e a empresa é controladora dos dois", afirma.
Na Folha PJ da Managefy, as quatro condições fazem parte do desenho. O mecanismo que a Managefy chama de sigilo de remuneração, ou sigilo de valores, restringe cada valor por perfil de acesso; a trilha registra quem viu e quem alterou cada número; e a folha fechada segue como dado aprovado até a data de pagamento. No plano Business, o Repasse com Sigilo da Managefy leva o controle ao financeiro: a empresa fecha o mês sem que o valor individual de cada prestador entre no contas a pagar, e os pagamentos saem vinculados às notas fiscais validadas, o desenho pensado para pagar prestadores PJ sem expor valores.
A ressalva vale para o outro lado da mesa: controle de acesso não é controle do prestador. A contratante confere as condições da relação, como nota válida, CNPJ regular, contrato vigente e entrega aceita, e restringe quem vê o valor. A vida fiscal interna do prestador permanece com o prestador. Confundir as duas coisas troca um problema de proteção de dados por um problema de equiparação ao regime de emprego.
Para empresas na faixa de 25 a 500 prestadores PJ, a recomendação prática é a mesma que o financeiro já aplica à folha de empregados: nenhum valor de remuneração circula em arquivo aberto, e todo acesso deixa registro. Quem hoje não consegue responder quem viu a folha do mês passado não tem um problema de ferramenta, e sim de controle.
O enquadramento de cada operação na LGPD depende de análise caso a caso. As informações deste artigo têm caráter informativo e não substituem a avaliação da assessoria jurídica e de proteção de dados de cada empresa.
 Tecnologia Veículos eletrificados avançam no Brasil em 2026
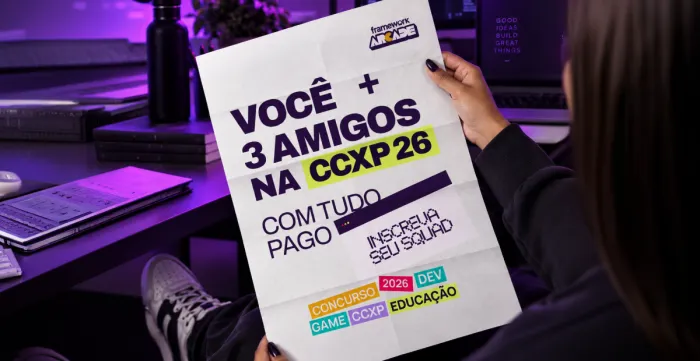 Tecnologia Concurso convida devs a democratizar o ensino de TI
 Tecnologia ARX CYBER detalha teste de maturidade em cibersegurança
 Tecnologia Tecnologia wearable permite monitorar saúde do coração
 Tecnologia Grupo TLJ lança Cockpit AI, equipe de agentes de IA no CRM